Digitale Souveränität gehört zu den Begriffen, die solide klingen, bis man versucht, sie zu messen.
Der Bund behandelt digitale Souveränität inzwischen als strategisches Anliegen. Seine eigene Rechenzentrumsstrategie verknüpft souveränen Betrieb ausdrücklich mit der Fähigkeit, kritische Informatik unter eigener Kontrolle zu betreiben. Die Cloud-Strategie des Bundes wiederum kombiniert bewusst bundeseigene Infrastruktur, private Clouds und Public-Cloud-Anbieter, je nach Risiko und Schutzbedarf.12
Daraus ergibt sich eine einfachere Frage.
Wo läuft eigentlich die Schweizer Politik selbst?
Nicht im übertragenen Sinn. Technisch.
Wer liefert die Websites der im Nationalrat vertretenen Parteien aus? Wer kontrolliert ihr DNS? Wer nimmt ihre E-Mails entgegen? Wer betreibt den Origin der Anwendung hinter einem CDN? Und wenn ein Infrastrukturanbieter einen Schweizer Namen trägt: Wird er auch aus der Schweiz kontrolliert?
Ich habe die öffentliche Infrastruktur aller zehn im Nationalrat vertretenen Parteien untersucht.34 Das Ergebnis ist keine Rangliste politischer Tugend und kein Vorwurf der Heuchelei. Es ist etwas Nützlicheres: ein kleines Röntgenbild der Abhängigkeiten, auf denen die politische Kommunikation der Schweiz aufbaut.
Der wichtigste Befund ist auch nicht, dass Schweizer Parteien ausländische Technologie nutzen. Dass moderne digitale Systeme international sind, weiss ohnehin jeder.
Interessanter ist etwas anderes: Das Wort «Schweizer» wird erstaunlich rutschig, sobald man von der Frage, wo ein Server zu stehen scheint, zur Frage übergeht, wer den Dienst betreibt – und schliesslich dazu, wer das Unternehmen oder die Infrastruktur darunter letztlich kontrolliert.
Dieser Unterschied ist die Souveränitätslücke.
Der erste Fehler: fragen, wo der Server steht
Die einfachste Fassung dieser Untersuchung wäre eine Landkarte gewesen.
Domain auflösen. IP-Adresse finden. IP geolokalisieren. Ein Schweizer Fähnchen neben alles setzen, was in Zürich, Genf oder Basel landet.
Nur hätte genau das in die Irre geführt.
Ein Server kann physisch in der Schweiz stehen, während die Infrastruktur von einem Unternehmen in ausländischem Besitz kontrolliert wird. Eine Schweizer Betreibergesellschaft kann einer internationalen Muttergesellschaft gehören. Eine Schweizer Marke kann Infrastruktur weiterverkaufen, die jemand anderes betreibt. Und ein US-kontrollierter CDN-Edge kann vor einer Anwendung stehen, die in Wahrheit bei einem schweizerisch kontrollierten Anbieter liegt.
Das sind keine Randfälle. So ist das Internet heute gebaut.
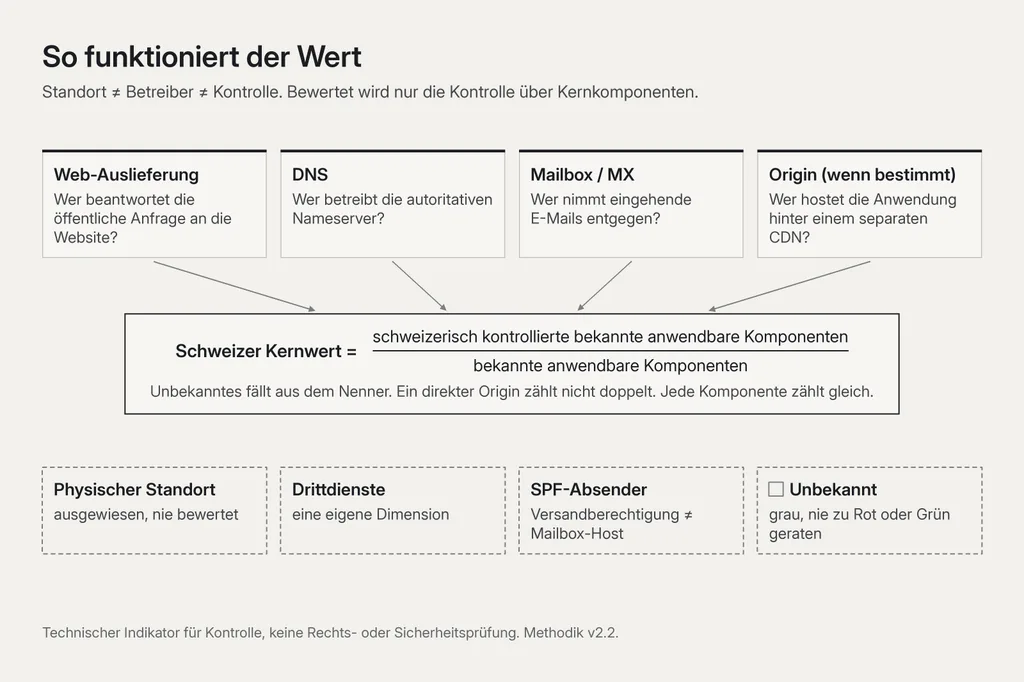
Die Methodik trennt deshalb drei Fragen:
- Standort: Wo scheint ein beobachteter Endpunkt physisch zu stehen?
- Betreiber: Welches Unternehmen betreibt den Dienst?
- Kontrolle: Wer kontrolliert letztlich den Anbieter oder die Infrastruktur darunter?
Nur die dritte Frage bestimmt die Kontrolleinstufung, die in den Kernwert einfliesst.
Der physische Standort wird ausgewiesen, bringt aber keinen Souveränitätspunkt.
Diese Wahl hat ihren Grund: Sonst würde die Untersuchung Geografie belohnen, auch wenn die unternehmerische oder betriebliche Kontrolle anderswo liegt.
Was wir tatsächlich gemessen haben
Die Grundgesamtheit ist absichtlich langweilig: alle im Nationalrat vertretenen Parteien, ohne Ergänzungen und ohne ideologische Auswahl. Die Reihenfolge richtet sich nach dem Wähleranteil bei den Nationalratswahlen 2023, nicht nach dem Ergebnis dieser Untersuchung.34
Die technische Messung fand am 7. Oktober 2026 statt. Eigentum und Kontrolle der Anbieter wurden am 8. Oktober 2026 geprüft. Infrastruktur verändert sich. Es handelt sich also um eine Beobachtung mit Zeitstempel, nicht um eine dauerhafte Eigenschaft einer Partei.
Angeregt wurde die Arbeit durch die öffentliche Methodik von staysin.eu, die Hosting, DNS, Mail, CDN und externe Dienste untersucht, um zu beurteilen, ob eine Infrastruktur unter EU-Kontrolle bleibt.5 Hätte man dort einfach «EU» durch «Schweiz» ersetzt, wäre eine schlechte Schweizer Methodik herausgekommen. Deshalb wurde einiges angepasst.
Vier Kernkomponenten
Für jede Partei haben wir eine kleine Zahl von Bausteinen der Architektur bewertet:
- Web-Auslieferung: der Anbieter, der die öffentliche Anfrage an die Website beantwortet.
- DNS: die Infrastruktur, die die autoritativen Nameserver betreibt.
- Mailbox / MX: der Anbieter, der eingehende E-Mails entgegennimmt.
- Origin-Hosting: nur dann, wenn sich der Origin der Anwendung hinter einem separaten Edge/CDN mit ausreichender Evidenz zuordnen liess.
Die Formel ist bewusst durchschaubar:
Schweizer Kernwert = schweizerisch kontrollierte bekannte anwendbare Komponenten / bekannte anwendbare Komponenten
Eine direkt gehostete Website erhält nicht zwei Punkte für «Web» und «Origin»; das wäre dieselbe Infrastrukturbeziehung doppelt gezählt. Ein separates CDN und ein separat erkennbarer Origin können hingegen beide zählen, weil sie für unterschiedliche Kontrollebenen stehen.
Unbekannt heisst unbekannt
Das ist vielleicht die wichtigste Regel des ganzen Projekts.
Liess sich das Eigentum nicht positiv belegen, galt ein Anbieter nicht einfach deshalb als schweizerisch, weil er eine Schweizer Rechtseinheit, eine Schweizer Adresse oder eine .ch-Domain hatte.
Er wurde zu UNKNOWN_CONTROL.
Ebenso blieb der Origin unbekannt, wenn ein CDN den Origin der Anwendung verdeckte und die passive Evidenz für eine Zuordnung nicht ausreichte.
Unbekannte Komponenten erscheinen grau und fallen aus dem Nenner. Sie werden nie stillschweigend zu ausländischen oder schweizerischen umgedeutet.
Edge ist nicht Origin
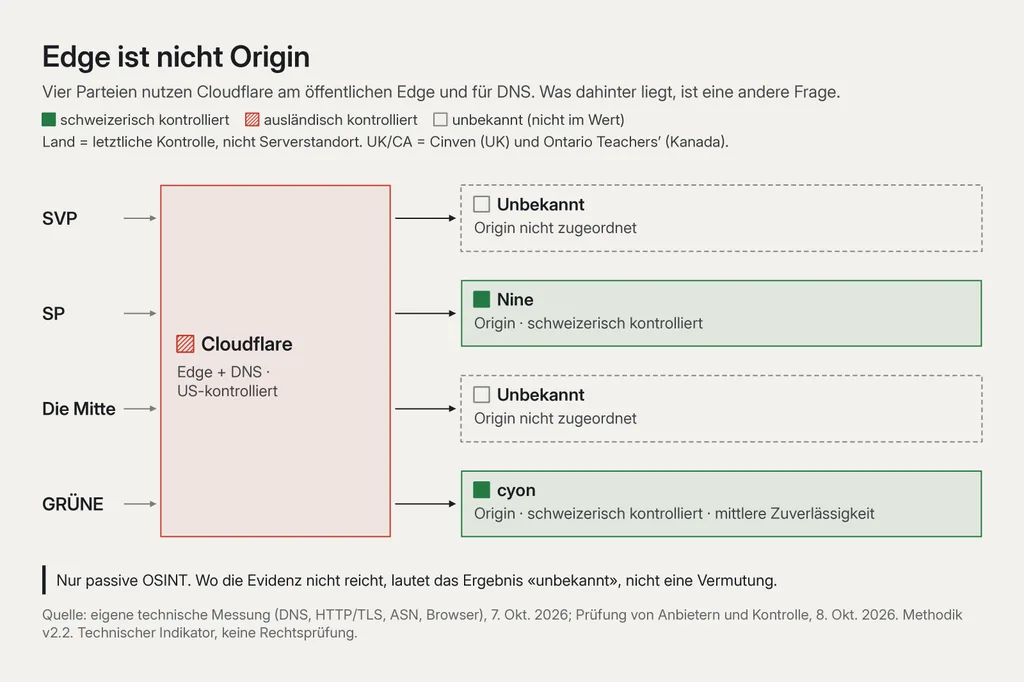
Cloudflare zeigt das am besten.
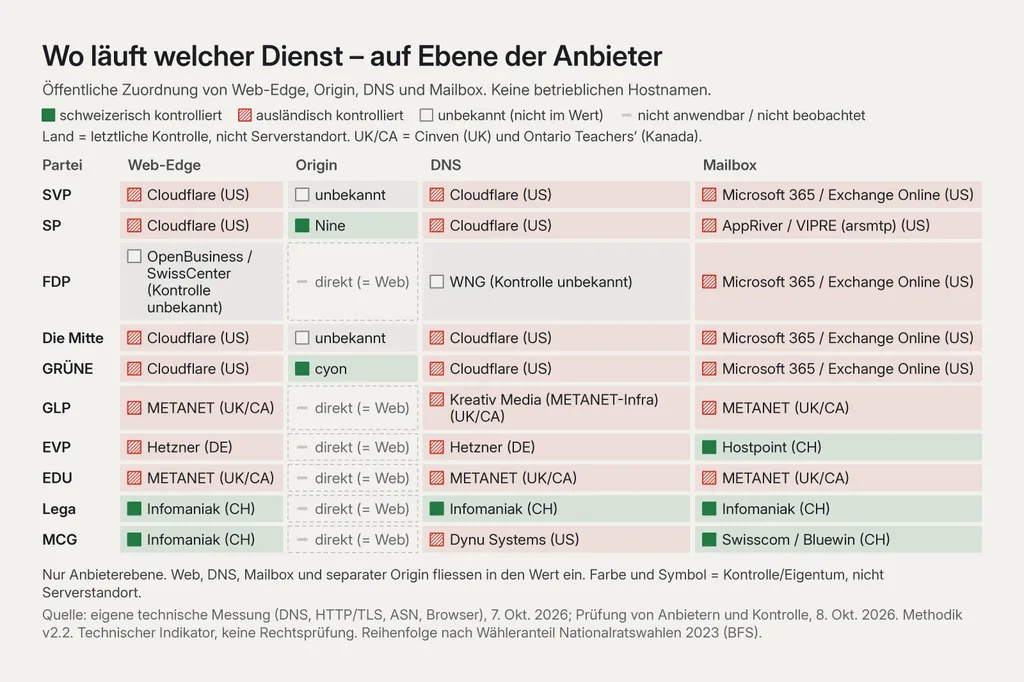
SVP, SP, Die Mitte und die Grünen nutzen in der gemessenen Konfiguration alle Cloudflare am öffentlichen Edge und für DNS. Das beweist aber nicht, dass Cloudflare auch die Anwendung selbst hostet.
Mit passiver OSINT liess sich der Origin hinter der Website der SP Nine zuordnen, jener der Grünen cyon. Die entsprechenden Origins von SVP und Mitte liessen sich nicht mit ausreichender Sicherheit bestimmen und bleiben deshalb unbekannt.6
MX ist nicht SPF
Bei der E-Mail brauchte es eine weitere Unterscheidung.
Ein MX-Eintrag sagt, welche Infrastruktur eingehende Mails empfängt. SPF sagt, welche Systeme im Namen der Domain Mails versenden dürfen.
Ein Microsoft-Eintrag im SPF kann für einen berechtigten Absender stehen, für einen CRM-Ablauf oder für ein Newsletter-Werkzeug. Er bedeutet nicht automatisch, dass Microsoft die Mailbox hostet. Deshalb zählt MX zum Kernwert; SPF-Absender werden separat ausgewiesen.
Drittdienste stehen für sich
Analytics, Schriften, Tag-Manager, eingebettete Videos und andere Dienste, die der Browser lädt, wurden vor der Einwilligung beobachtet und, wo es einen Consent-Manager gab, nach dem Ablehnen des optionalen Trackings.
Sie fliessen nicht in den Kernwert ein.
Das ist Absicht. Sonst würde eine komplexe Website mit zehn optionalen Diensten zehnmal stärker bestraft als eine einfache, selbst wenn die kritische Infrastruktur beider Websites identisch wäre.
Externe Abhängigkeiten bilden stattdessen eine eigene Dimension.
Das wird später noch wichtig.
Das Ergebnis
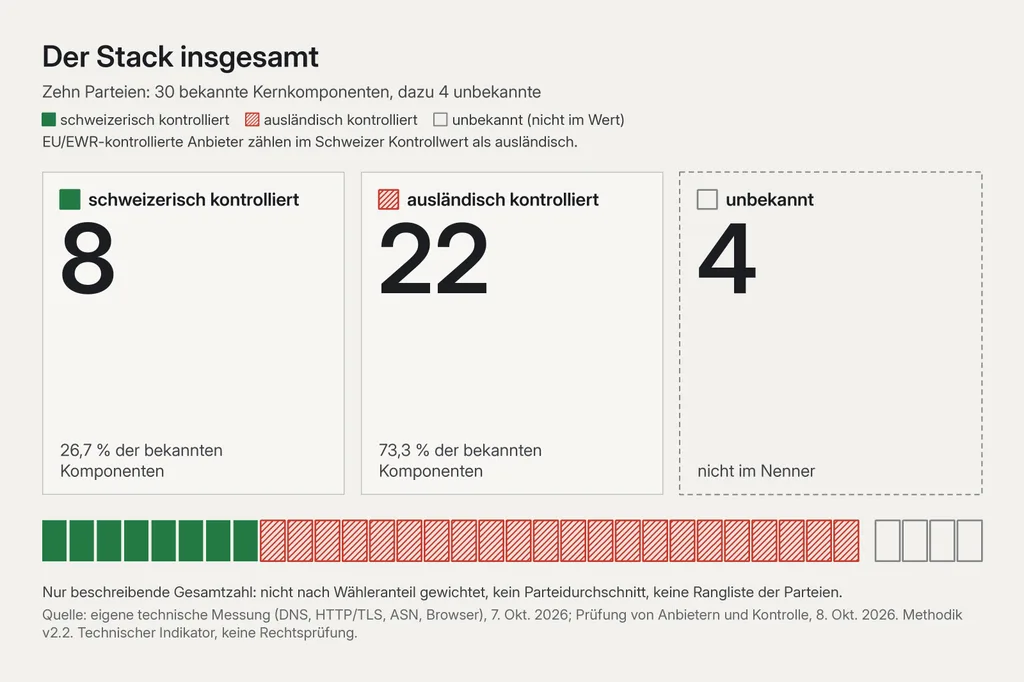
Über die zehn Parteien hinweg ergab das Modell 30 bekannte Kernkomponenten der Infrastruktur und 4 unbekannte Komponenten.
Von den bekannten Komponenten waren:
- 8 schweizerisch kontrolliert
- 22 ausländisch kontrolliert
Über die ganze Stichprobe sind damit rund 26,7 % der bekannten Kernkomponenten schweizerisch kontrolliert. Diese Gesamtzahl beschreibt nur: Sie ist nicht nach Wähleranteilen gewichtet, kein Durchschnitt der Parteien und keine Behauptung, alle Komponenten hätten dasselbe strategische Gewicht.
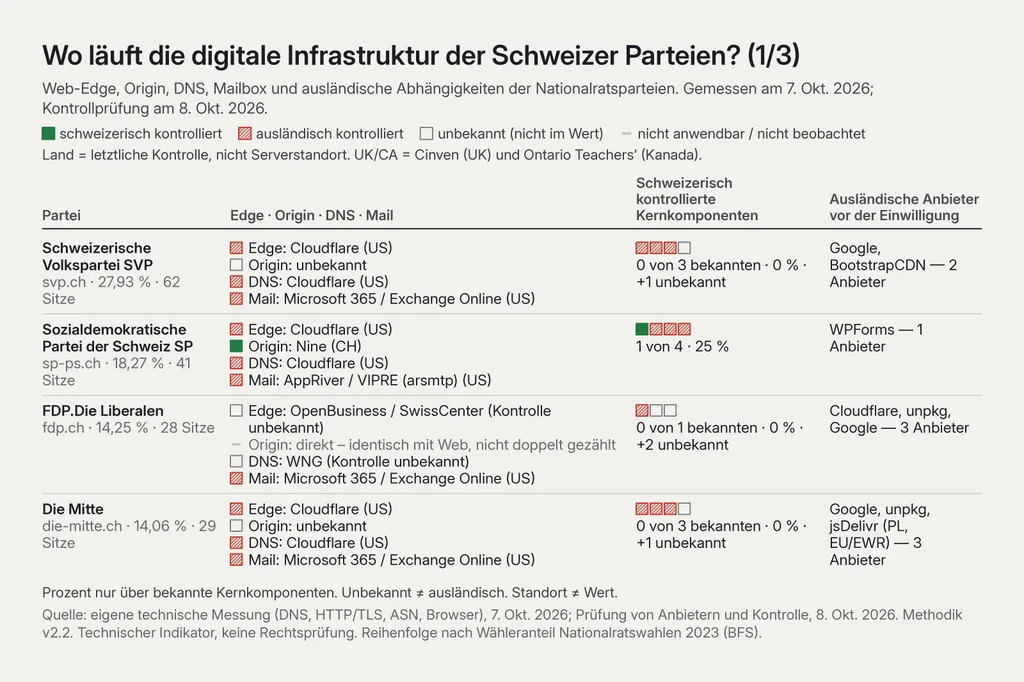
Aufschlussreicher ist das Bild Partei für Partei:
| Partei | Schweizerisch kontrollierte Kernkomponenten | Wichtigste Beobachtung |
|---|---|---|
| SVP | 0 von 3 bekannten · 0 % · +1 unbekannt | Cloudflare für Edge/DNS, Microsoft-Mailbox, Origin unbekannt |
| SP | 1 von 4 · 25 % | Cloudflare für Edge/DNS, Origin bei Nine |
| FDP | 0 von 1 bekannten · 0 % · +2 unbekannt | Microsoft-Mailbox bekannt und ausländisch; Kontrolle von OpenBusiness/WNG nicht belegt |
| Die Mitte | 0 von 3 bekannten · 0 % · +1 unbekannt | Cloudflare für Edge/DNS, Microsoft-Mailbox, Origin unbekannt |
| GRÜNE | 1 von 4 · 25 % | Cloudflare für Edge/DNS, Origin bei cyon |
| GLP | 0 von 3 · 0 % | METANET-Stack; DNS von Kreativ Media auf METANET-Infrastruktur |
| EVP | 1 von 3 · 33 % | Mailbox bei Hostpoint; Web/DNS bei Hetzner |
| EDU | 0 von 3 · 0 % | Web, DNS und Mail bei METANET |
| Lega | 3 von 3 · 100 % | Infomaniak bei allen bekannten Kernkomponenten |
| MCG | 2 von 3 · 67 % | Web bei Infomaniak, Mail bei Swisscom, DNS bei Dynu |
Die detaillierte Evidenz, die Einstufung der Anbieter, das Register der Aussagen und der reproduzierbare öffentliche Datensatz gehören zur begleitenden Veröffentlichung der Untersuchung.789
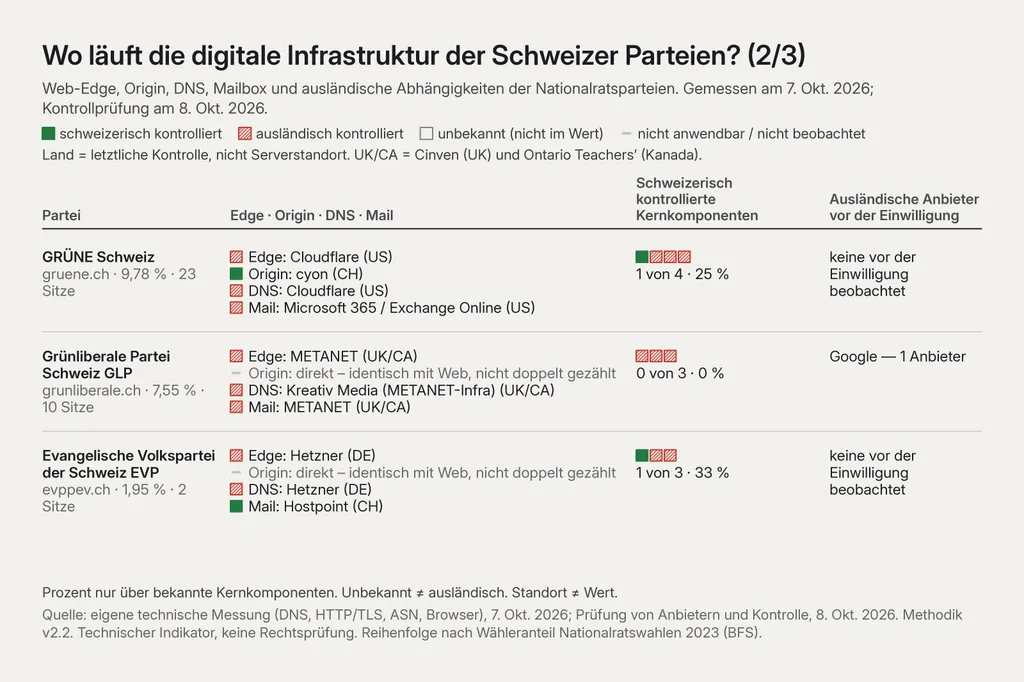
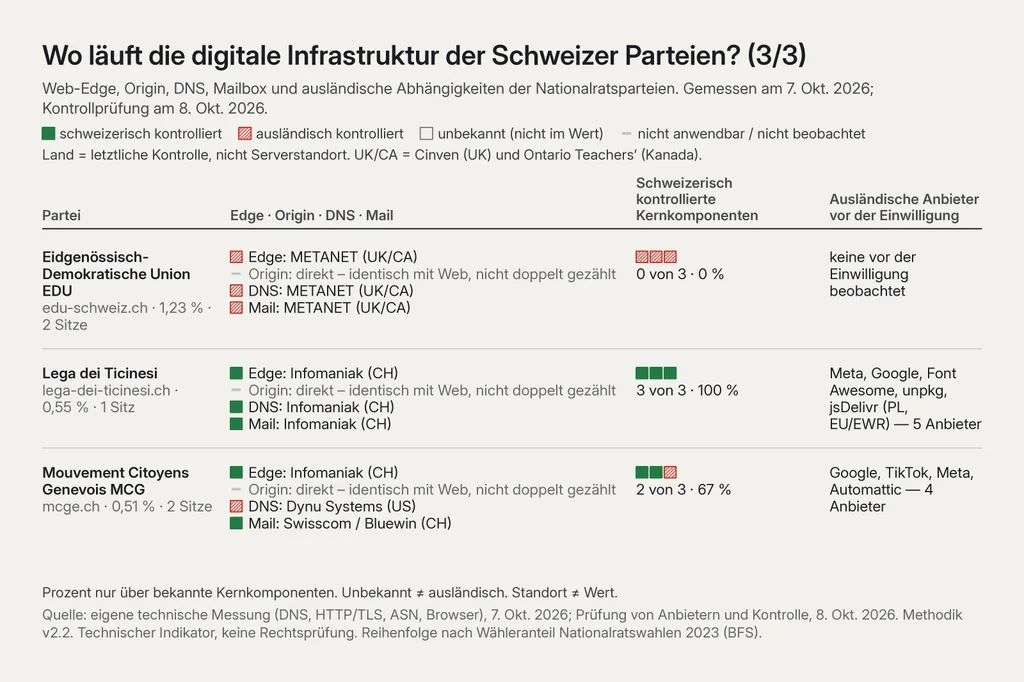
Einiges fällt sofort auf.
Erstens: Die beiden höchsten Prozentwerte in diesem eng gefassten technischen Indikator gehören Regionalparteien, der Lega und dem MCG. Das belegt kein grösseres politisches Engagement für digitale Souveränität. Es spiegelt bloss die Infrastruktur, die sie am Messtag gerade nutzten.
Zweitens: Mehrere der grössten nationalen Parteien hängen stark an denselben globalen Anbietern. Bei vier Parteien ist Cloudflare der Web-Edge. Bei vier Parteien liegt die Mailbox bei Microsoft 365.
Drittens: Null ist nicht gleich null. GLP und EDU haben drei bekannte, ausländisch kontrollierte Komponenten. Die FDP hat nur eine bekannte Komponente im Nenner, weil sich die Kontrolle über zwei Schweizer Betreibermarken nicht positiv belegen liess. SVP und Mitte haben je einen verdeckten Origin, der unbekannt bleibt.
Der Bruch sagt mehr als der Prozentwert.
Deshalb steht jedes Ergebnis als n von d bekannten da, und unbekannte Komponenten werden ausdrücklich gezeigt.
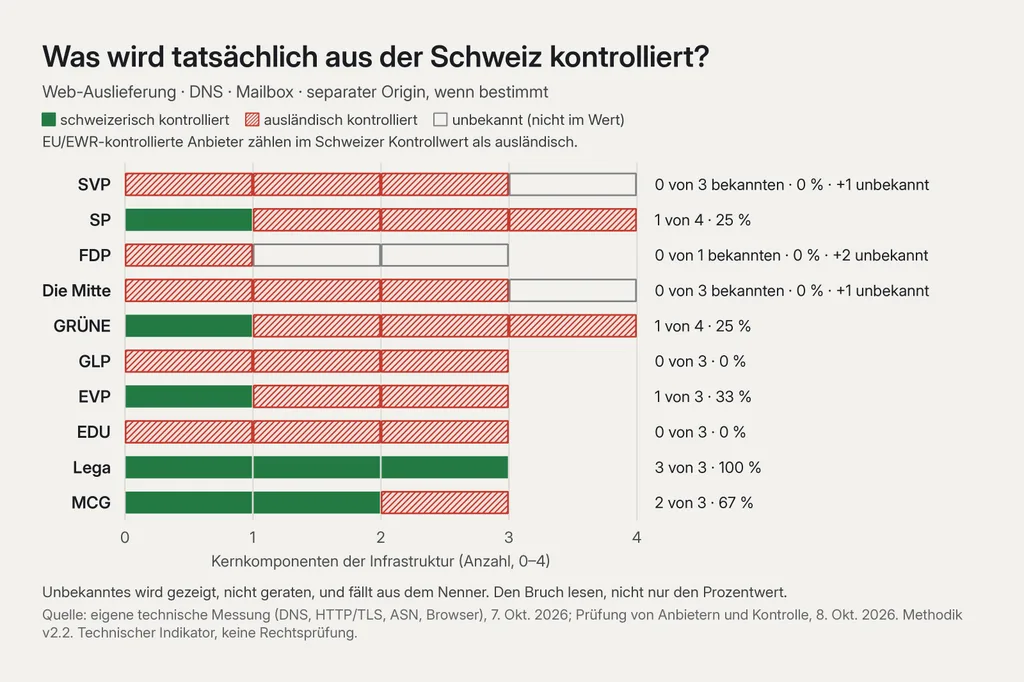
Der interessanteste Fall ist nicht amerikanisch. Er ist schweizerisch.
Bei METANET wurde diese Untersuchung interessanter als eine blosse Liste ausländischer Cloud-Anbieter.
Die METANET AG ist ein Schweizer Betreiber. Ihre Infrastruktur ist in der Schweiz sichtbar. Ihre Marke ist schweizerisch.
METANET gehört aber zu group.one, einer europäischen Hosting-Gruppe, hinter der Cinven und der Ontario Teachers’ Pension Plan stehen. Öffentlichen Mitteilungen zufolge wurde der Zusammenschluss von group.ONE und dogado – zu dessen Marken METANET gehört – von Cinven und Ontario Teachers übernommen und finanziert, gemeinsam mit Gründern und Management als Aktionären.1011
Nach der Definition dieser Untersuchung ist die Infrastruktur damit ausländisch kontrolliert, trotz der Schweizer Betreibergesellschaft.
Das betrifft GLP und EDU direkt.
Es betrifft auch Kreativ Media. Kreativ Media ist eine DNS-Marke für Schweizer Kundschaft, doch ihre autoritativen Nameserver liegen im AS21069 von METANET. Der Wert folgt der Kontrolle über die Infrastruktur, nicht dem Etikett des Wiederverkäufers.
Genau solche Fälle gehen verloren, wenn man Souveränität auf die Adresse eines Rechenzentrums verkürzt.
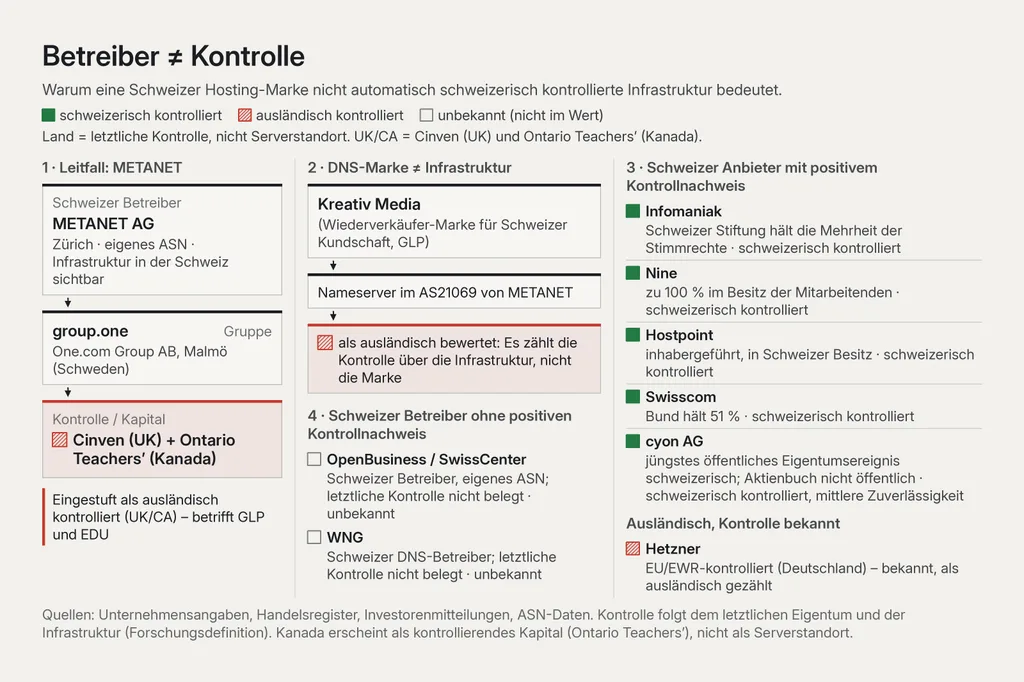
Das umgekehrte Problem zeigte sich bei der FDP.
OpenBusiness / SwissCenter und WNG sind Schweizer Betreiber im beobachteten Stack. Wer sie letztlich kontrolliert, liess sich aus öffentlichen Quellen aber nicht ausreichend belegen.
Die verlockende Antwort wäre gewesen, sie grün einzufärben.
Wir haben es nicht getan.
Sie bleiben unbekannt.
Das Ergebnis wird dadurch vielleicht weniger spektakulär, die Untersuchung aber belastbarer. Wo keine Belege für ausländische Kontrolle zu finden sind, ist Schweizer Kontrolle noch lange nicht belegt.
Ein ausländischer Edge kann einen Schweizer Kern verbergen
Die SP und die Grünen zeigen das umgekehrte Problem.
Von aussen wirken beide Websites auf den ersten Blick stark ausländisch kontrolliert: Cloudflare sitzt am Edge und betreibt das autoritative DNS.
Der Origin der Anwendung hinter dieser Schicht liess sich aber mit passiver Evidenz bestimmen.
Bei der SP führte die Spur zur Nine Internet Solutions AG. Nine gibt an, zu 100 % den Mitarbeitenden zu gehören, und betreibt ihre Hosting-Infrastruktur in der Schweiz.12
Bei den Grünen liess sich der Origin cyon zuordnen. Diese Einstufung ist bewusst vorsichtiger: Das jüngste öffentliche Ereignis zum Eigentum spricht für Schweizer Kontrolle, doch das aktuelle Aktienbuch der AG ist nicht öffentlich einsehbar. Die Zuverlässigkeit ist deshalb mittel, nicht absolut.13
Darum beschreibt «Cloudflare-Website» keine der beiden Architekturen ausreichend.
Ein CDN ist eine Auslieferungsschicht. Es kann strategisch bedeutsam sein. Es kann aber auch eine ganz andere Infrastrukturbeziehung dahinter verbergen.
Die Architektur hat Schichten; also braucht auch die Analyse der Souveränität Schichten.
Der Wert ist nicht die ganze Geschichte
Das ist der Teil der Daten, den ich am meisten mag.
Bei der Lega stehen 3 von 3 bekannten Kernkomponenten unter Schweizer Kontrolle. Trotzdem kontaktierte ihre Website im gemessenen Browserdurchlauf schon vor der Einwilligung fünf ausländisch kontrollierte Anbieter.
Die Grünen dagegen hatten nur 1 von 4 schweizerisch kontrollierten Kernkomponenten, doch in diesem Durchlauf wurde vor der Einwilligung kein ausländischer Drittanbieter beobachtet.
Die EDU kam bei ihrer Kerninfrastruktur auf 0 von 3 und lud vor der Einwilligung ebenfalls keinen ausländischen Drittanbieter.
Das sind keine Widersprüche.
Sie zeigen, dass wir zwei verschiedene Dinge messen:
- Wer kontrolliert die kritischen Infrastrukturschichten?
- Welche externen Dienste erhalten Anfragen, wenn jemand die Website öffnet?
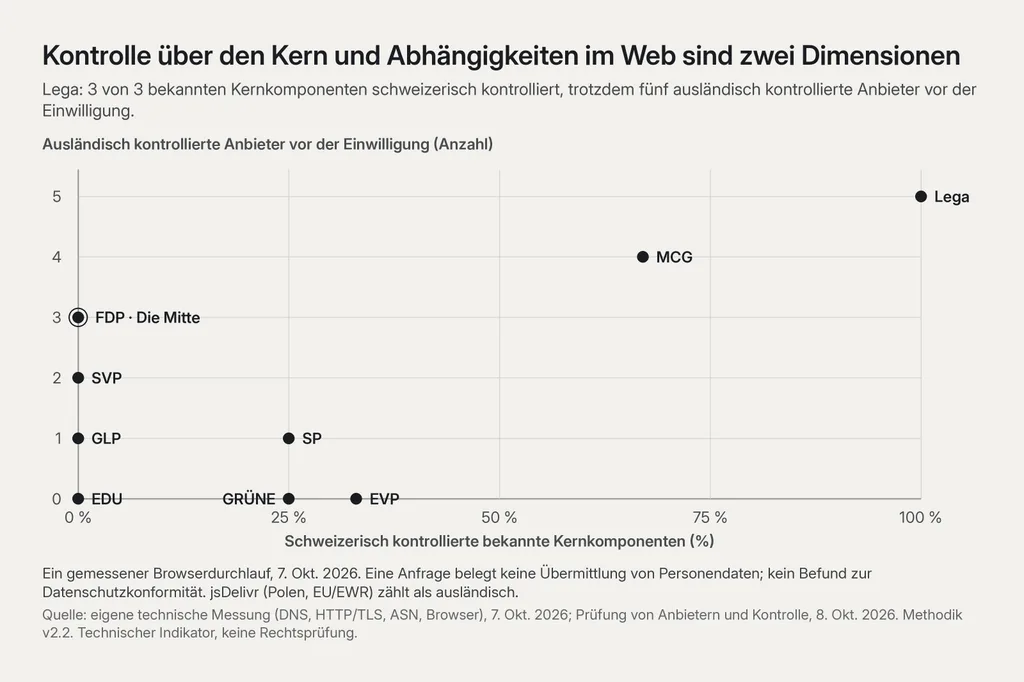
Google tauchte auf sechs der zehn Websites als Abhängigkeit vor der Einwilligung auf. Zu den weiteren beobachteten Anbietern gehörten Meta, TikTok, Automattic, unpkg und jsDelivr.7
Nichts davon ist für sich genommen ein rechtlicher Befund. Die Beobachtung im Browser sagt nicht, ob eine bestimmte Anfrage gegen das Schweizer Datenschutzrecht verstösst, ob Personendaten übermittelt wurden oder ob eine Einwilligungslösung rechtskonform umgesetzt war.
Sie sagt etwas Engeres, das trotzdem nützt:
welche externe Infrastruktur im gemessenen Zustand des Browsers kontaktiert wurde.
Deshalb ist dieses Projekt keine Prüfung der Datenschutzkonformität.
Das ist kein Heuchelei-Index
Es wäre leicht, daraus eine parteipolitische Grafik zu machen.
«Partei redet von Souveränität, Partei nutzt amerikanische Cloud.»
Das beweisen die Daten nicht, und man würde damit die wichtigere Lehre verschenken.
Die Infrastrukturentscheide politischer Parteien spiegeln dieselbe Marktstruktur, mit der jedes Schweizer KMU, jeder Verein und jede öffentliche Institution zu tun hat:
- globale CDN-Anbieter sind schnell eingerichtet;
- Microsoft dominiert die geschäftliche E-Mail;
- Webagenturen wählen vertraute Stacks;
- DNS kommt oft im Paket mit Hosting oder Domaindiensten;
- nach Übernahmen ändern sich die Eigentumsverhältnisse;
- Wiederverkäufer verdecken die Anbieter dahinter;
- der Dienst, der sich am einfachsten kaufen lässt, ist nicht immer der, der sich am einfachsten einordnen lässt.
Die Bundesverwaltung selbst strebt keine technologische Autarkie an. Ihre Cloud-Strategie ist ausdrücklich hybrid und setzt auf mehrere Clouds. Es geht darum, die passende Ebene nach Risiko, Schutzbedarf und betrieblichen Anforderungen zu wählen.2
So nachzudenken ist reifer.
Souveränität ist nicht Abschottung. Souverän ist, wer weiss, wo Abhängigkeit besteht, entscheidet, welche Abhängigkeiten tragbar sind, und dort glaubwürdige Alternativen bereithält, wo es darauf ankommt.
Das Problem mit dem Wort «Schweizer»
Diese Untersuchung legt eine Frage für die Beschaffung nahe, die man wohl viel öfter stellen sollte:
Wenn uns jemand eine «Schweizer Cloud» verkauft: Welcher Teil davon ist schweizerisch?
Die Rechtseinheit?
Die Menschen, die sie betreiben?
Das Rechenzentrum?
Das ASN?
Die Software?
Die Muttergesellschaft?
Die Stimmrechte?
Das Kapital?
Der Lieferant der Infrastruktur darunter?
Die Antworten können auf verschiedene Länder zeigen.
Deshalb braucht die Branche, glaube ich, etwas Präziseres als Werbeversprechen zur Datenresidenz.
Für die Bestandteile einer Software gibt es bereits Stücklisten, die Software Bills of Materials. Eine ähnliche Idee wäre für Infrastruktur nützlich:
Eine Souveränitäts-Stückliste
Für jeden kritischen digitalen Dienst eine kurze, maschinenlesbare Erklärung veröffentlichen, mit:
- der betreibenden Rechtseinheit;
- der letztlich kontrollierenden Einheit oder Eigentümerkategorie;
- den Infrastrukturanbietern;
- dem Anbieter des autoritativen DNS;
- dem Mail-Anbieter;
- dem CDN- bzw. Edge-Anbieter;
- den wichtigsten Rechtsordnungen, in denen verarbeitet wird;
- den bekannten Unterauftragnehmern;
- der Angabe, ob Dienste selbst betrieben oder weiterverkauft werden;
- der Zuverlässigkeit und dem Datum der letzten Überprüfung.
Nicht, weil jede ausländische Abhängigkeit unannehmbar wäre.
Sondern weil unbekannte Abhängigkeit eine miserable Grundlage für strategische Entscheide ist.
Was die Methodik nicht sagen kann
Ein belastbares Ergebnis muss seine Grenzen so deutlich benennen wie seine Befunde.
1. Ein technischer Indikator, kein rechtliches Urteil
Der Wert sagt nichts darüber, ob das Datenschutzgesetz, die DSGVO, das Beschaffungsrecht, Geheimhaltungspflichten oder branchenspezifische Regulierung eingehalten werden.
Rechtliche Kontrolle kann über Verträge, organisatorische Schutzmassnahmen und gesetzliche Mechanismen laufen, die von aussen nicht sichtbar sind. Die Hinweise des EDÖB zur Bekanntgabe von Personendaten ins Ausland sind relevanter Kontext. Das Projekt macht daraus aber bewusst kein binäres Urteil über die Rechtskonformität einer Website.14
2. Eigentum ist eine Forschungsdefinition von Kontrolle
Kapitalkontrolle, Stimmrechtskontrolle, betriebliche Kontrolle und rechtliche Zuständigkeit hängen zusammen, sind aber nicht dasselbe.
Diese Untersuchung folgt dem letztlichen Eigentum bzw. der letztlichen Kontrolle, wo sich diese belegen lassen, und der Kontrolle über die Infrastruktur, wenn ein Wiederverkäufer mit Schweizer Auftritt von einem anderen Anbieter abhängt. Vernünftige Fachleute könnten Souveränität anders definieren.
3. Gleiche Gewichtung ist eine methodische Entscheidung
Web-Auslieferung, DNS, Mailbox und separater Origin zählen gleich viel, sofern sie bekannt und anwendbar sind.
Das macht den Wert durchschaubar, heisst aber nicht, dass diese Komponenten in jedem Bedrohungsmodell gleich wichtig sind. Ein Sicherheitsteam der Verwaltung würde DNS oder Origin-Hosting vielleicht stärker gewichten. Eine politische Kampagne hielte vielleicht die E-Mail für heikler. Ein gewichtetes Modell könnte durchaus berechtigt sein – doch die Gewichte brächten eine weitere subjektive Entscheidung ins Spiel.
Wir haben uns für gleiche Gewichtung entschieden, weil sie sichtbar und reproduzierbar ist.
4. CDN-Architekturen können einen grösseren Nenner haben
Eine direkt gehostete Website hat meist drei Kernkomponenten: Web-Auslieferung, DNS und Mailbox. Nutzt eine Website ein separates CDN und lässt sich auch der Origin dahinter bestimmen, können es vier sein.
Das ist gewollt: Ein ausländisch kontrollierter Edge und ein schweizerisch kontrollierter Origin sind zwei verschiedene Kontrollbeziehungen.
Es bedeutet aber auch, dass man Prozentwerte nie ohne den Bruch daneben lesen sollte.
5. Die Zuordnung des Origins ist unvollkommen
Ein CDN ist genau dafür gebaut, dass das öffentliche Internet nicht direkt mit dem Origin spricht.
Wir haben ausschliesslich passive Evidenz verwendet. Keine Zugangskontrolle wurde umgangen. Wo die Evidenz nicht reichte, blieb der Origin unbekannt.
6. Beobachtungen im Browser sind Momentaufnahmen
Anfragen an Drittanbieter können sich ändern: durch A/B-Tests, verzögertes Laden, Geolokalisierung, den Stand der Einwilligung oder Updates der Website.
Die Ergebnisse aus dem Browser beschreiben, was unter den Bedingungen des Scans beobachtet wurde, nicht jede Anfrage, die eine Website je stellen könnte.
7. Infrastruktur bewegt sich
DNS ändert sich. Hosting-Anbieter ziehen Kundschaft um. Unternehmen werden übernommen. Eigentumsstrukturen verschieben sich.
Deshalb trägt die Evidenz einen Zeitstempel, und deshalb enthält die öffentliche Veröffentlichung Werkzeuge zur Reproduktion.
Was ich jede Partei fragen würde – und jede öffentliche Institution
Die nützliche Anschlussfrage lautet nicht: «Warum nutzt ihr Cloudflare?»
Sondern eine kurze Checkliste für die Governance:
Wissen Sie, wer Ihre kritischen Anbieter letztlich kontrolliert?
Können Sie die öffentliche Auslieferung Ihrer Website von den Systemen trennen, die sensible Daten halten?
Wissen Sie, welche ausländischen Anbieter kontaktiert werden, bevor jemand auf Ihrer Website eine Wahl getroffen hat?
Können Sie Ihren DNS-, Mail- oder Hosting-Anbieter wechseln, ohne alles neu zu bauen?
Haben Sie eine ausdrückliche Regel dafür, welche Arbeitslasten Schweizer Kontrolle brauchen, welche europäisch bleiben dürfen und welche global laufen können?
Wenn Sie einen Schweizer Dienst kaufen: Prüfen Sie die Kette von Eigentum und Infrastruktur – oder nur die Adresse auf der Rechnung?
Das sind keine politischen Fragen.
Es sind Fragen der Architektur.
Und Architektur hat die Angewohnheit, erst dann politisch zu werden, wenn sie versagt.
Die Souveränitätslücke
Die bequeme Fassung von Souveränität ist eine Fahne neben einem Server.
Die echte ist unordentlicher.
Ein Schweizer Unternehmen kann auf ausländisch kontrollierter Infrastruktur sitzen. Ein Schweizer Server kann ausländischem Kapital gehören. Ein US-kontrollierter Edge kann einen Schweizer Origin verbergen. Eine Website kann einen vollständig schweizerisch kontrollierten Kern haben und trotzdem mehrere ausländische Dienste aufrufen, sobald jemand die Seite öffnet.
Das ist kein Argument für digitale Abschottung.
Es ist ein Argument für Genauigkeit.
Das wichtigste Ergebnis dieser Untersuchung ist nicht, dass die Lega auf 100 % kam, der MCG auf 67 % oder dass mehrere nationale Parteien bei ihren bekannten Kernkomponenten bei null landeten.
Wichtig ist das Modell unter diesen Zahlen:
Standort ist nicht Betreiber; Betreiber ist nicht Kontrolle; Kerninfrastruktur ist nicht dasselbe wie Abhängigkeiten im Browser; und Unbekanntes bleibt unbekannt, bis neue Evidenz es ändert.
Digitale Souveränität wird Teil der Schweizer Strategie.1
Wenn wir den Begriff ernst meinen, sollten wir auch die Architektur ernsthaft beschreiben können.
Das beginnt mit einer einfachen Gewohnheit:
dem Stack bis ganz nach unten folgen.
Quellen
Footnotes
-
Schweizerische Bundeskanzlei, Bereich Digitale Transformation und IKT-Lenkung. Schwerpunkt 4: Digitale Souveränität stärken; Strategie Rechenzentren der zivilen Bundesverwaltung. Abgerufen am 2026-10-09. ↩ ↩2
-
Schweizerische Bundeskanzlei. Cloud; Cloud-Strategie der Bundesverwaltung. Ein hybrider Multi-Cloud-Ansatz, keine technologische Autarkie. Abgerufen am 2026-10-09. ↩ ↩2
-
Parlamentsdienste der Bundesversammlung. Im Parlament vertretene Parteien. Bestimmt die zehn Parteien der Untersuchung. Abgerufen am 2026-10-09. ↩ ↩2
-
Bundesamt für Statistik, wahlen.admin.ch. Ergebnisse Parteien im Überblick: Schweiz — Nationalrat 2023. Die Wähleranteile dienen nur der Reihenfolge der Parteien. Abgerufen am 2026-10-09. ↩ ↩2
-
staysin.eu. Methodology. Ein auf die EU ausgerichtetes Modell, das die Schweiz als Nicht-EU-Land zählt; diese Erhebung überträgt die Methode auf Schweizer Kontrolle und verwendet ein eigenes Bewertungsmodell. Abgerufen am 2026-10-09. ↩
-
Swiss Political Parties Digital Sovereignty Audit, Methodik v2.2. Zuordnung der Origins hinter CDNs: ausschliesslich passive OSINT, ohne Umgehung des CDN und ohne Umgehung von Zugangskontrollen. Technische Messung am 7. Oktober 2026. ↩
-
Swiss Political Parties Digital Sovereignty Audit, Methodik v2.2. Strukturierte Ergebnisse für alle zehn Parteien: Werte, Provider-Zuordnungen, Zahl der ausländischen Abhängigkeiten und Zeitstempel der Scans. Technische Messung am 7. Oktober 2026, Prüfung von Providern und Kontrolle am 8. Oktober 2026. ↩ ↩2
-
Swiss Political Parties Digital Sovereignty Audit. Register der Aussagen: ordnet jede veröffentlichte Aussage ihren Belegen, ihrer Zuverlässigkeit und ihren Vorbehalten zu. ↩
-
Swiss Political Parties Digital Sovereignty Audit. Methodik v2.2: Definition des Werts, Kontroll-Taxonomie, Umgang mit Unbekanntem, die Unterscheidungen Edge/Origin und MX/SPF, gleiche Gewichtung und Grenzen. ↩
-
Cinven. Cinven and Ontario Teachers' to invest in the combination of group.ONE and dogado group. Zu den Marken von dogado gehört METANET. Abgerufen am 2026-10-09. ↩
-
group.one. group.one announces new leadership team and corporate identity; Imprint. Abgerufen am 2026-10-09. ↩
-
Nine. Impressum; Auftragsverarbeitungsvertrag. Abgerufen am 2026-10-09. ↩
-
cyon. Das war das cyon-Jahr 2025; Moneyhouse, cyon AG. Das aktuelle Aktienbuch der AG ist nicht öffentlich einsehbar; die Schweizer Kontrolle ist mit mittlerer Zuverlässigkeit eingestuft. Abgerufen am 2026-10-09. ↩
-
Eidgenössischer Datenschutz- und Öffentlichkeitsbeauftragter (EDÖB). Bekanntgabe von Personendaten ins Ausland. Nur rechtlicher Kontext; nicht für Aussagen zur Rechtskonformität verwendet. Abgerufen am 2026-10-09. ↩